



As políticas de ciclo de vida no Object Storage S3 automatizam ações sobre objetos conforme idade, prefixo, tags e outros critérios suportados pelo provedor. Elas ajudam a controlar retenção e consumo de armazenamento, mas exigem validação de compatibilidade, testes e atenção às regras de proteção de dados.
- Defina primeiro quais dados podem expirar e quais precisam ser preservados.
- Use filtros para limitar a regra ao conjunto correto de objetos.
- Teste a configuração antes de aplicá-la em buckets de produção.
- Verifique quais ações de lifecycle são suportadas pelo serviço S3 compatível contratado.
- Administra buckets S3 com backups, logs ou arquivos de aplicações.
- Precisa automatizar a exclusão de dados temporários.
- Busca planejar retenção, crescimento e governança do armazenamento.
- Quer entender as limitações das políticas em serviços compatíveis com S3.
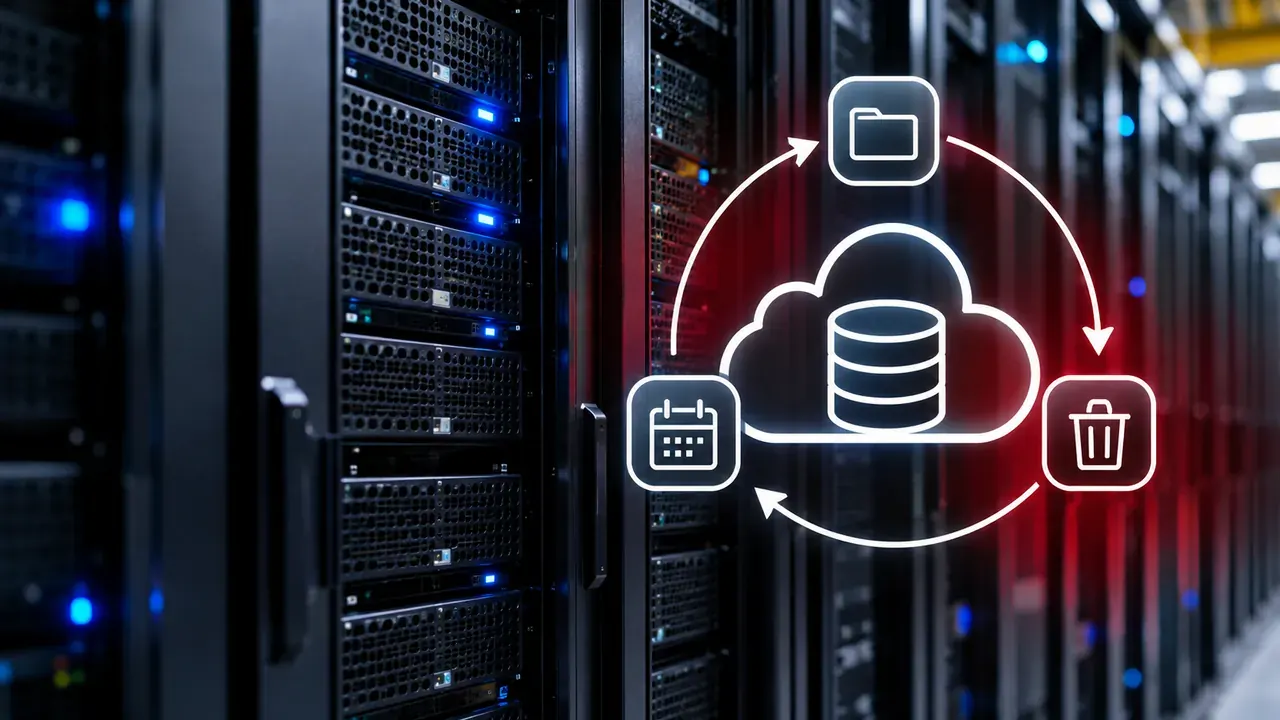
As políticas de ciclo de vida no Object Storage S3 permitem definir ações automáticas sobre objetos armazenados em buckets. Em vez de revisar manualmente arquivos antigos, a equipe estabelece regras de retenção, expiração ou transição, conforme as funcionalidades disponíveis na plataforma.
Essa automação é útil em ambientes empresariais que acumulam logs, exportações, cópias de segurança e dados temporários. Entretanto, uma regra mal definida pode eliminar arquivos necessários para auditoria, recuperação ou continuidade das aplicações.
Veja como planejar, configurar e validar políticas de lifecycle com critérios técnicos e atenção aos requisitos de proteção de dados.
O que é uma política de ciclo de vida no Object Storage S3?
Uma política de ciclo de vida, também chamada de lifecycle policy, é um conjunto de regras que determina o que deve acontecer com objetos ao longo do tempo. Cada regra pode atingir um bucket inteiro ou apenas objetos que correspondam a filtros definidos.
Um cenário comum é a retenção de logs operacionais por um período estabelecido. Após esse prazo, objetos que não precisam mais ser consultados podem ser removidos automaticamente, desde que não exista obrigação legal ou contratual de preservá-los.
Como a política identifica os objetos?
Em implementações S3, os critérios podem incluir prefixos de chave, tags e idade do objeto. O prefixo logs/aplicacao/, por exemplo, permite diferenciar registros operacionais de documentos permanentes no mesmo bucket.
Os recursos exatos dependem da implementação. A existência de endpoints compatíveis com S3 não significa que o serviço ofereça todos os filtros, operações e classes de armazenamento presentes na AWS.
Lifecycle substitui uma política de backup?
Não. Lifecycle automatiza a gestão de objetos, enquanto backup envolve objetivos de recuperação, consistência, cópias e testes de restauração. Uma expiração configurada sem avaliação pode atingir justamente os dados necessários para uma recuperação.
Quais ações podem ser automatizadas no ciclo de vida?
As operações variam conforme o provedor. No Amazon S3, há recursos para expirar objetos, tratar versões anteriores, remover marcadores de exclusão em condições específicas, interromper uploads multipart incompletos e realizar transições entre classes de armazenamento elegíveis.
| Ação | Finalidade | Cuidado |
|---|---|---|
| Expiração | Excluir objetos após um período | Verificar requisitos de retenção e recuperação |
| Versões não atuais | Gerenciar histórico de objetos versionados | Confirmar versionamento e regras suportadas |
| Uploads incompletos | Limpar partes de envios não concluídos | Evitar interferir em processos legítimos |
| Transição de classe | Mover objetos para classes com características diferentes | Disponível somente quando o provedor oferece classes compatíveis |
Em serviços S3 compatíveis, comece pela documentação específica da plataforma. Não configure transições para classes de armazenamento que não existem no ambiente contratado. Para entender os fundamentos, consulte também nosso guia sobre Object Storage S3 e dados não estruturados.
Como planejar retenção e exclusão dos objetos?
O planejamento começa pela classificação dos dados. A idade de um arquivo não é suficiente para determinar se ele pode ser eliminado: o valor operacional, os contratos e as obrigações de preservação também importam.
Como separar dados por finalidade?
Uma estrutura de prefixos facilita o controle. Considere três grupos: temporarios/ para arquivos transitórios, logs/ para registros operacionais e documentos/ para materiais que dependem de uma política específica de retenção.
Evite aplicar uma regra genérica ao bucket inteiro quando há objetos com prazos distintos. Quando possível, use buckets separados para dados com requisitos de proteção incompatíveis.
Quais prazos devem ser definidos?
Os prazos precisam vir de uma matriz de retenção aprovada pelas áreas responsáveis. Uma equipe pode decidir que arquivos temporários serão descartados após determinado período, enquanto registros de auditoria devem permanecer por mais tempo.
Os números do exemplo abaixo são ilustrativos, não recomendações legais ou prazos padrão:
| Conjunto | Exemplo de prazo | Validação necessária |
|---|---|---|
| Arquivos temporários | 15 dias | Confirmar que não são reutilizados |
| Logs de aplicação | 90 dias | Requisitos de observabilidade e auditoria |
| Documentos contratuais | Sem expiração automática inicial | Prazo aprovado pelo jurídico e compliance |
Para proteger cópias de segurança, conheça também nosso artigo sobre Object Storage para backup. A automação de expiração deve respeitar os prazos de retenção definidos para cada rotina.
Como configurar uma política de ciclo de vida S3?
A configuração normalmente envolve a definição de regras em JSON e o envio da política para o bucket por uma ferramenta compatível. O exemplo a seguir usa a sintaxe do Amazon S3 e deve ser adaptado e validado antes de qualquer aplicação em outro serviço.
Qual é um exemplo de regra de expiração?
Imagine que os arquivos com prefixo temporarios/ possam ser excluídos 30 dias após a criação. Uma configuração ilustrativa seria:
{
  "Rules": [
    {
      "ID": "expirar-arquivos-temporarios",
      "Status": "Enabled",
      "Filter": {
        "Prefix": "temporarios/"
      },
      "Expiration": {
        "Days": 30
      }
    }
  ]
}
Nesse exemplo, a regra está habilitada, filtra apenas objetos com o prefixo indicado e solicita a expiração após 30 dias. O processamento não deve ser interpretado como exclusão instantânea no momento exato em que o prazo termina.
Como aplicar usando AWS CLI?
Em um ambiente que implemente a API correspondente, o comando abaixo representa a operação de configuração. O arquivo lifecycle.json deve conter a política revisada:
aws s3api put-bucket-lifecycle-configuration \
  --bucket NOME_DO_BUCKET \
  --lifecycle-configuration file://lifecycle.json
Para um provedor S3 compatível, pode ser necessário informar o endpoint específico e credenciais próprias. Antes de executar, confirme se a operação PutBucketLifecycleConfiguration é suportada e qual comportamento ela apresenta.
Na AWS, consulte a documentação oficial sobre gerenciamento de ciclo de vida do Amazon S3. A referência descreve o serviço da AWS e não comprova suporte equivalente em outras plataformas.
Como testar e monitorar políticas de lifecycle?
Uma política de exclusão deve passar por testes controlados antes de ser habilitada em produção. O objetivo é verificar tanto os objetos atingidos quanto aqueles que precisam permanecer preservados.
Qual é a sequência de validação?
- Crie um bucket de teste ou um prefixo isolado.
- Envie objetos representativos de cada categoria de dados.
- Revise filtros, prazos, status da regra e permissões.
- Consulte a configuração efetivamente aplicada no serviço.
- Monitore os resultados dentro do prazo de processamento informado pelo provedor.
- Documente a aprovação antes de replicar a política em produção.
Uma leitura da configuração pode ser feita, quando suportada, com get-bucket-lifecycle-configuration. Também é importante acompanhar métricas de volume armazenado, número de objetos e alterações inesperadas.
O que fazer quando a regra não funciona?
Verifique se o filtro corresponde às chaves reais, se a política está habilitada e se há recursos de versionamento, retenção ou proteção que alterem o resultado. Considere também que a avaliação e a execução podem ser assíncronas.
Em ambientes com muitas aplicações, acompanhe o crescimento do armazenamento e a execução das políticas. Uma revisão periódica dos objetos e das métricas ajuda a identificar desvios antes que afetem a operação.
Quais riscos e cuidados devem ser considerados?
O principal risco é a perda de dados por uma regra abrangente demais. Um prefixo incorreto ou uma política aplicada ao bucket errado pode atingir objetos que deveriam ser preservados.
Como lifecycle se relaciona com versionamento?
Em buckets versionados, a exclusão lógica de uma versão atual e a remoção de versões não atuais podem seguir comportamentos distintos. Por isso, o planejamento deve considerar histórico, recuperação e custos associados às versões retidas. Entenda os efeitos dos marcadores de exclusão no artigo versionamento no S3.
Como ficam Object Lock e retenção imutável?
Controles de imutabilidade, como Object Lock e retenção WORM, têm finalidade diferente da expiração automática. Eles podem impedir a exclusão de objetos protegidos até o término do período aplicável, conforme a implementação e as configurações.
Não presuma que uma política de lifecycle possa contornar uma retenção ativa. Confirme a interação entre os recursos no provedor utilizado e alinhe a configuração aos requisitos de governança, LGPD e auditoria.
Como políticas de ciclo de vida ajudam no planejamento de custos?
O armazenamento tende a crescer à medida que aplicações geram novos objetos. Sem critérios de retenção, dados temporários podem permanecer indefinidamente e consumir capacidade sem necessidade operacional.
Políticas de expiração ajudam a reduzir esse acúmulo. Já transições entre classes dependem da oferta do provedor e podem envolver condições de permanência, recuperação e cobrança específicas.
Como estimar o volume acumulado?
Considere uma aplicação que gere 100 GB de logs por dia. Em um cenário simplificado, sem compressão ou exclusões adicionais, 30 dias de retenção representam aproximadamente 3 TB de dados; 90 dias, cerca de 9 TB.
Essa diferença evidencia o impacto de uma política bem dimensionada. A estimativa real deve incluir variação diária, tamanho médio dos objetos, versões, replicação e eventuais metadados cobrados.
Para cargas que combinam armazenamento de objetos e processamento dedicado, também vale avaliar a arquitetura de Private Cloud da EVEO, conforme os requisitos de integração e conectividade do projeto.
Como a EVEO pode apoiar uma estratégia de Object Storage?
O Object Storage S3 da EVEO é uma opção para empresas que precisam armazenar grandes volumes de dados por meio de interfaces compatíveis com o ecossistema S3. A arquitetura pode atender aplicações, repositórios de arquivos e estratégias de proteção, conforme os recursos contratados. Conheça as características do Object Storage da EVEO e confirme com a equipe técnica o suporte a operações específicas de lifecycle.
Antes de definir uma política de ciclo de vida, é importante confirmar com a equipe técnica quais operações de lifecycle, filtros, controles de retenção e recursos de versionamento estão disponíveis na solução.
Essa verificação evita projetar automações com base em funcionalidades exclusivas de outro provedor. Também permite alinhar a configuração às necessidades de crescimento, proteção e previsibilidade financeira.
Planeje o armazenamento de objetos da sua empresa
Converse com a equipe da EVEO sobre capacidade, integração S3 e requisitos de retenção do seu ambiente.
Fale com um especialista da EVEOPerguntas frequentes sobre lifecycle no Object Storage S3
O que é uma política de ciclo de vida no S3?
É uma configuração que automatiza ações sobre objetos armazenados em buckets, como expiração e, quando suportado, transições ou gerenciamento de versões. As opções dependem do provedor.
Como excluir objetos automaticamente após 30 dias?
É possível criar uma regra de expiração com prazo de 30 dias e um filtro adequado. Antes de ativá-la, confirme a compatibilidade do serviço, teste a política e valide se os dados podem ser excluídos.
Uma política de lifecycle exclui objetos imediatamente?
Não necessariamente. A elegibilidade pode ocorrer após o prazo definido, mas a execução efetiva depende do processamento e das regras da plataforma.
Lifecycle funciona em qualquer serviço compatível com S3?
Não é garantido. A compatibilidade com a API S3 não implica suporte integral a lifecycle, versionamento, transições ou Object Lock. Consulte a documentação do provedor.
Qual é a diferença entre lifecycle e Object Lock?
Lifecycle automatiza ações sobre objetos. Object Lock, quando disponível, protege versões contra exclusão ou alteração durante períodos de retenção definidos.
Como evitar perda de dados com políticas de expiração?
Classifique os objetos, restrinja filtros, valide obrigações de retenção, teste em ambiente isolado, revise versionamento e mantenha uma estratégia independente de recuperação.
Sobre o autor
Redação EVEO. Conteúdo editorial sobre infraestrutura de TI e armazenamento corporativo. A autoria definitiva e a revisão técnica devem ser confirmadas antes da publicação.